e2e-assure lanza Cumulo, la primera plataforma SOC soberana con IA del Reino Unido para IT y OT
El proveedor británico de SOC como servicio e2e-assure ha lanzado Cumulo, la única plataforma soberana de IA del Reino Unido para monitorizar la seguridad de entornos IT y OT. Se basa en la tecnología de gemelos digitales y en modelos de IA entrenados para cada cliente. La plataforma detecta amenazas de día cero antes de que se conviertan en incidentes y se ajusta a la iniciativa «AI Cyber Shield» del GCHQ.
Procesado por IA desde AI News; editado por Hamidun News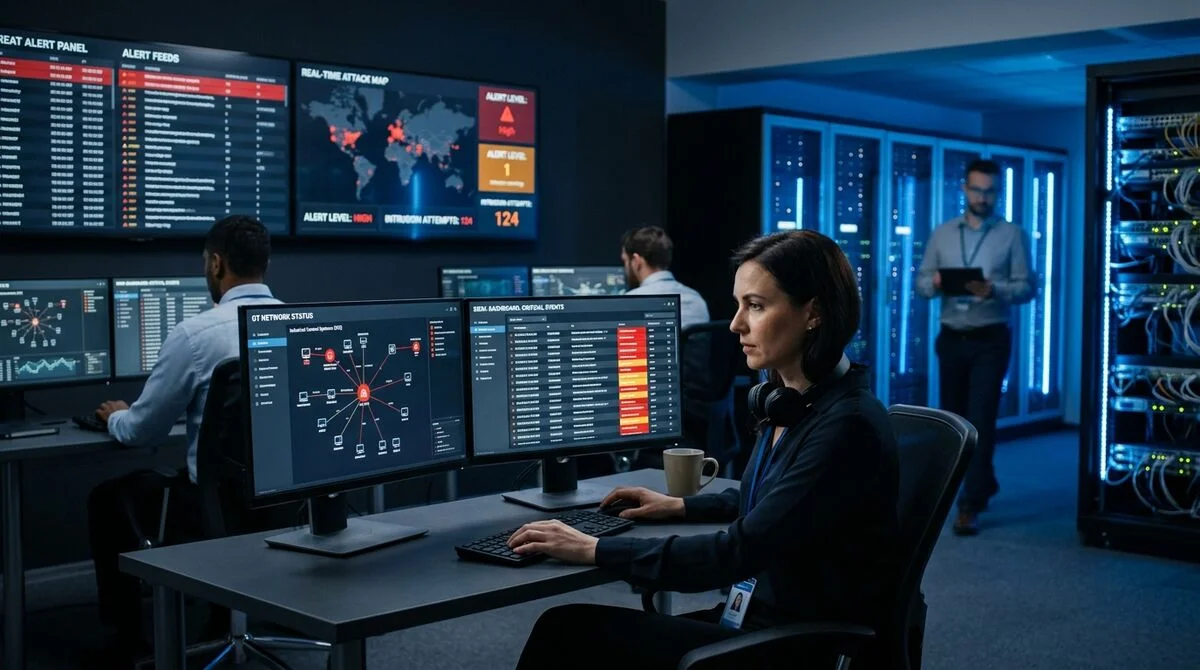
La empresa británica e2e-assure ha presentado una versión actualizada de su plataforma Cumulo, el primer servicio SOC soberano basado en inteligencia artificial del Reino Unido. El producto protege tanto la infraestructura informática corporativa como los sistemas industriales OT frente a amenazas de día cero, y responde directamente a la iniciativa del GCHQ para crear un AI Cyber Shield nacional.
Cómo funciona la plataforma
Cumulo opera con el modelo SOC como servicio: la organización obtiene un centro de monitorización de seguridad completo sin necesidad de contratar su propio equipo de analistas ni construir la infraestructura desde cero. La principal diferencia con los SOC gestionados tradicionales es que toda la lógica de detección se apoya en modelos de inteligencia artificial, no en reglas ni firmas.
La arquitectura tiene dos componentes. El primero son los gemelos digitales: la plataforma crea un modelo virtual de la infraestructura de cada cliente y compara de forma continua el comportamiento real de la red con el estado de referencia del gemelo. Cualquier divergencia sostenida se considera señal de una posible amenaza y se analiza antes de que se convierta en un incidente en toda regla. Este enfoque permite pasar de una defensa reactiva a una proactiva: el ataque se detecta en la fase de reconocimiento o de intrusión inicial.
El segundo componente son modelos de IA dedicados para cada cliente. Los sistemas SIEM tradicionales aplican las mismas reglas de detección a todos los clientes. Cumulo entrena un modelo independiente con los datos de cada organización, lo que reduce los falsos positivos y permite identificar con más precisión anomalías propias de ese entorno.
Soberanía e iniciativa del GCHQ
La postura de principio de e2e-assure es que los datos de los clientes se procesan exclusivamente dentro de la jurisdicción británica y no se envían a nubes de terceros, incluida la infraestructura de proveedores estadounidenses. A eso es a lo que la empresa llama «soberanía» de la plataforma.
El GCHQ ha anunciado el programa AI Cyber Shield, una iniciativa gubernamental para reforzar la ciberseguridad de las infraestructuras críticas mediante IA. El programa exige un procesamiento soberano de los datos para los sistemas que operan en instalaciones sensibles. Cumulo se posiciona explícitamente como una solución que cubre esa necesidad.
Según e2e-assure, la plataforma ofrece:
- Detección de amenazas de día cero antes de que se materialicen en un incidente
- Monitorización unificada de redes IT y sistemas OT (SCADA, controladores industriales de sistemas de control)
- Jurisdicción británica: los datos no salen del entorno controlado
- Modelos de IA personalizados para cada cliente
- Formato como servicio, sin construir un SOC propio
Por qué hay que proteger juntos IT y OT
Los sistemas de control industrial (OT) se diseñaron históricamente como redes aisladas, sin conexión a internet ni a recursos corporativos. Con el tiempo, sin embargo, las empresas empezaron a integrar fábricas y sistemas energéticos con las redes corporativas para la gestión remota, la monitorización y la analítica. La frontera entre IT y OT se difumina.
Eso ha creado una clase persistente de amenazas. Los atacantes entran por el perímetro IT, mediante phishing, una VPN vulnerable o un contratista comprometido, y después se desplazan al segmento OT. Es ahí donde se causa el mayor daño: paradas de producción, accidentes en instalaciones energéticas, interrupción de infraestructuras de soporte vital. Los ataques a instalaciones industriales en Europa y Norteamérica de los últimos años han dibujado un patrón estable: el punto de entrada siempre es IT.
Tener soluciones SOC separadas para IT y OT crea puntos ciegos en los puntos de transición entre segmentos. Cumulo ve ambas capas en un único contexto de seguridad: la IA sigue toda la cadena del ataque desde el principio, cuando aún está en la red corporativa, antes de que la amenaza llegue a los activos industriales críticos.
Qué significa
El lanzamiento de Cumulo forma parte de una tendencia más amplia: los gobiernos y reguladores europeos exigen cada vez más soluciones de IA soberanas en ciberseguridad. Para el mercado de SOC como servicio, esto supone que la competencia se desplaza del precio y la rapidez de respuesta hacia las garantías de jurisdicción de los datos, la profundidad de integración con la infraestructura y la capacidad de monitorizar a la vez IT y OT en un único contexto de amenazas.
Preguntas frecuentes sobre la noticia
Cómo funciona la plataforma?
Cumulo opera con el modelo SOC como servicio: la organización obtiene un centro de monitorización de seguridad completo sin necesidad de contratar su propio equipo de analistas ni construir la infraestructura desde cero. La principal diferencia con los SOC gestionados tradicionales es que toda la lógica de detección se apoya en modelos de inteligencia artificial, no en reglas ni firmas. La arquitectura tiene dos componentes. El primero son los gemelos digitales: la plataforma crea un modelo virtual de la infraestructura de cada cliente y compara de forma continua el comport
¿Qué se sabe sobre Soberanía e iniciativa del GCHQ?
La postura de principio de e2e-assure es que los datos de los clientes se procesan exclusivamente dentro de la jurisdicción británica y no se envían a nubes de terceros, incluida la infraestructura de proveedores estadounidenses. A eso es a lo que la empresa llama «soberanía» de la plataforma. El GCHQ ha anunciado el programa AI Cyber Shield, una iniciativa gubernamental para reforzar la ciberseguridad de las infraestructuras críticas mediante IA. El programa exige un procesamiento soberano de los datos para los sistemas que operan en instalaciones sensibles. Cumulo se posi
¿Qué se sabe sobre Por qué hay que proteger juntos IT y OT?
Los sistemas de control industrial (OT) se diseñaron históricamente como redes aisladas, sin conexión a internet ni a recursos corporativos. Con el tiempo, sin embargo, las empresas empezaron a integrar fábricas y sistemas energéticos con las redes corporativas para la gestión remota, la monitorización y la analítica. La frontera entre IT y OT se difumina. Eso ha creado una clase persistente de amenazas. Los atacantes entran por el perímetro IT, mediante phishing, una VPN vulnerable o un contratista comprometido, y después se desplazan al segmento OT. Es ahí donde se causa
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
Lo esencial de la IA — una vez por semana
Siete historias que de verdad importaron, elegidas a mano. Sin ruido ni notas de prensa.
¡Listo! Revisa tu correo para la confirmación.