Anthropic تطلق Claude Security: خدمة ذكاء اصطناعي تبحث عن الثغرات في الشيفرة البرمجية وتقترح الإصلاحات
فتحت Anthropic النسخة التجريبية العامة من Claude Security لعملاء Enterprise. تعمل الأداة على Opus 4.7، فتفحص قواعد الشيفرة وتقيّم خطورة الثغرات وتقلّل الإنذارات الكاذبة عبر التحقق من النتائج، ثم تقترح إصلاحات موضعية. وبعد النسخة المعاينة أضافت الشركة عمليات فحص مجدولة وإمكانية التشغيل على مستوى المجلدات وتصدير النتائج وwebhooks لـ Slack وJira. الرهان بسيط: اختصار الطريق من اكتشاف الثغرة إلى إصلاحها من أيام إلى جلسة عمل واحدة.
معالج بواسطة الذكاء الاصطناعي من ZDNet AI؛ بتحرير Hamidun News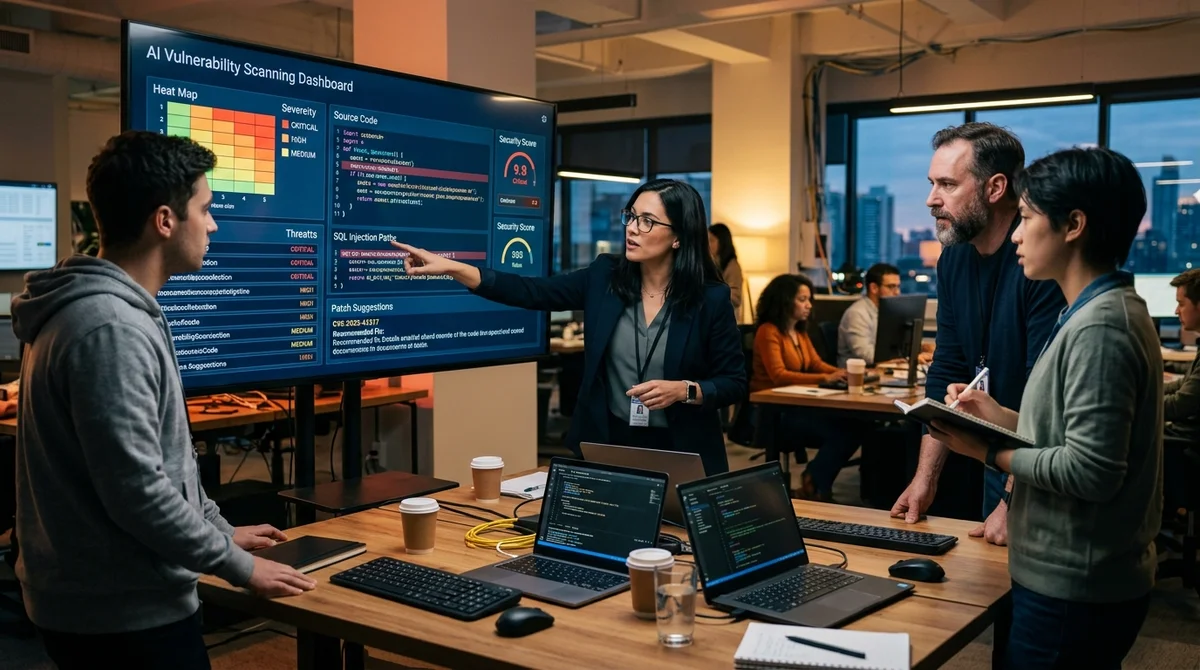
في 30 أبريل 2026 فتحت Anthropic النسخة التجريبية العامة من Claude Security، وهي أداة للبحث عن الثغرات مباشرة في قاعدة الشيفرة البرمجية للشركة. تعمل الخدمة على نموذج Claude Opus 4.7، وتحلّل المستودع بنفسها، وتتحقق من النتائج التي تعثر عليها، وتحدد ما يستحق الإصلاح أولاً.
لمن تتوفر الأداة ولماذا
أصبح Claude Security، الذي كان يُعرف سابقاً باسم Claude Code Security، متاحاً الآن لعملاء باقة Claude Enterprise. وهو في جوهره محاولة لتحويل نموذج قوي موجّه لفرق الأمن إلى أداة عمل جاهزة للاستخدام: دون تكامل منفصل عبر API، ودون بناء مخصص للوكلاء (agents)، ودون ربط يدوي لمسار العمل من عدة خدمات. وإذا كانت الشركة تستخدم Claude بالفعل، فبإمكانها تفعيل الوضع الجديد من لوحة الإدارة والبدء بفحص المستودعات تقريباً فوراً. أما الوصول لباقتي Team وMax فوُعد به في وقت لاحق.
بالنسبة لـ Anthropic، ليست هذه مجرد ميزة ذكاء اصطناعي أخرى داخل بيئة التطوير (IDE). فالشركة تربط الإطلاق صراحةً بتسارع التهديدات السيبرانية: النماذج تكتشف نقاط الضعف في البرمجيات بوتيرة متزايدة، ما يعني أن الدفاع يحتاج إلى إيقاع جديد هو الآخر. ولذلك لا يُقدَّم المنتج بوصفه بديلاً عن فريق أمن التطبيقات (AppSec)، بل وسيلة لاختصار الطريق من اكتشاف المشكلة إلى الحصول على الإصلاح الجاهز. وفي بيئة الشركات، غالباً ما يحسم هذا الوقت الموفَّر ما إذا كانت الثغرة ستصل إلى الإصدار النهائي أم لا.
كيف يعمل التحليل
يمكن فتح Claude Security من الشريط الجانبي في Claude أو عبر واجهة أمنية مستقلة. يختار المستخدم المستودع أو الفرع أو مجلداً محدداً، ثم يبدأ النموذج الفحص. وعلى خلاف الماسحات التقليدية القائمة على القواعد (rule-based)، تراهن Anthropic على التحليل السياقي: يتتبع النظام الروابط بين الوحدات البرمجية، ويرصد مسار البيانات عبر الشيفرة، ويحاول فهم المنطق الفعلي للتطبيق، لا مجرد مطابقة التواقيع (signatures). ويكتسب هذا النهج أهمية خاصة في الأخطاء المنطقية ومشكلات صلاحيات الوصول.
وفي المخرجات، لا يحصل الفريق على قائمة بالمواضع المشبوهة فحسب، بل على نتائج مُعدّة بصورة أكثر عملية. يبيّن Claude مدى ثقته بكل نتيجة، ودرجة خطورتها، والضرر المحتمل، وكيفية إعادة إنتاج المشكلة. بعد ذلك يُعدّ تعليمات للإصلاح الموضعي، وعند الحاجة يفتح مهمة في Claude Code on the Web حيث يمكن استكمال الإصلاح في سياق الملف المعني والشيفرة المرتبطة به.
«الذكاء الاصطناعي يقلّص الزمن بين اكتشاف الثغرة واستغلالها»، بهذه العبارة تفسّر
Anthropic رهانها على مثل هذه الأدوات.
ما الذي أُضيف بعد النسخة المعاينة
تقول Anthropic إن مئات المؤسسات اختبرت Claude Security خلال شهرين من النسخة المعاينة. وفي ضوء ذلك، لم تُحسّن الشركة الميزات الاستعراضية، بل ما تحتاجه فرق الأمن في عملها اليومي. والخلاصة الرئيسية لدى المطوّرين بسيطة: القيمة لا تأتي من مجرد إجراء الفحص، بل من السرعة التي تتحول بها النتيجة إلى مهمة مؤكَّدة ثم إلى إصلاح فعلي. لذلك ركّز الإصدار على التفاصيل التشغيلية.
- عمليات فحص مجدولة بدلاً من الفحوص لمرة واحدة
- تشغيل موضعي على مجلد محدد داخل المستودع
- تقليل الإنذارات الكاذبة عبر تحقق متعدد المراحل من النتائج
- تصدير النتائج بصيغتي CSV وMarkdown لأغراض التدقيق والتتبع
- إرسال النتائج إلى Slack وJira وأنظمة أخرى عبر webhooks
وتشدد Anthropic تحديداً على أن الأداة قادرة على حفظ أسباب رفض النتائج، حتى لا يعيد الفحص التالي حالات سبق بتّها دون سياق. وهذا مهم للشركات الكبيرة التي يتوزع فيها الفرز (triage) غالباً بين فرق الأمن والمطورين وفرق المنصات.
وبالتوازي، توسّع الشركة شبكة الاعتماد: إذ تُدمج إمكانات Opus 4.7 بالفعل في منتجات CrowdStrike وMicrosoft Security وPalo Alto Networks وSentinelOne وTrendAI وWiz، بينما تساعد Accenture وBCG وDeloitte وInfosys وPwC في تشغيل هذه السيناريوهات ضمن العمليات المؤسسية.
ماذا يعني ذلك
تدفع Anthropic السوق نحو نموذج لا يقتصر فيه دور الذكاء الاصطناعي في الأمن على اكتشاف الخلل، بل يشمل ترتيب الأولويات وشرح المخاطر وإعداد الإصلاح. وإذا ثبتت فعلاً جودة الكشف العالية، فستتمكن الفرق الكبيرة من إغلاق الثغرات المنطقية المعقدة بسرعة أكبر، وهي ثغرات تفوّتها الماسحات الساكنة (static) المعتادة لسنوات، ما يعني أن الفجوة بين اكتشاف المشكلة ومعالجتها ستصبح أقصر بوضوح. وبالنسبة لفرق المنتجات الكبيرة، لم يعد هذا تجربة، بل جزءاً محتملاً من عملية التطوير الآمن (secure development) المعتمدة.
Executive AI Consulting, Custom Agents & Team Workshops
Work directly with Zhemal Khamidun at hamidun.com — enterprise AI architecture, production RAG & multi-agent systems, and executive training.
أهم ما في عالم الذكاء الاصطناعي — مرة كل أسبوع
سبع قصص مهمة فعلاً هذا الأسبوع، مختارة بعناية. بلا ضجيج ولا بيانات صحفية.
تم! تحقق من بريدك للتأكيد.