كيف نحمي الشيفرة البرمجية من هجمات الذكاء الاصطناعي: منصة Lightwell من IBM
أطلقت IBM وRed Hat منصة Lightwell لحماية مشاريع المصادر المفتوحة من الثغرات التي تكشفها أدوات الذكاء الاصطناعي. وصدر منتجان: Lightwell Network لمجتمع المصادر المفتوحة، وLightwell Clearinghouse Premier لسوق الشركات. وبذلك انتقل Project Lightwell من مرحلة المفهوم إلى منتج تجاري.
معالج بواسطة الذكاء الاصطناعي من ZDNet AI؛ بتحرير Hamidun News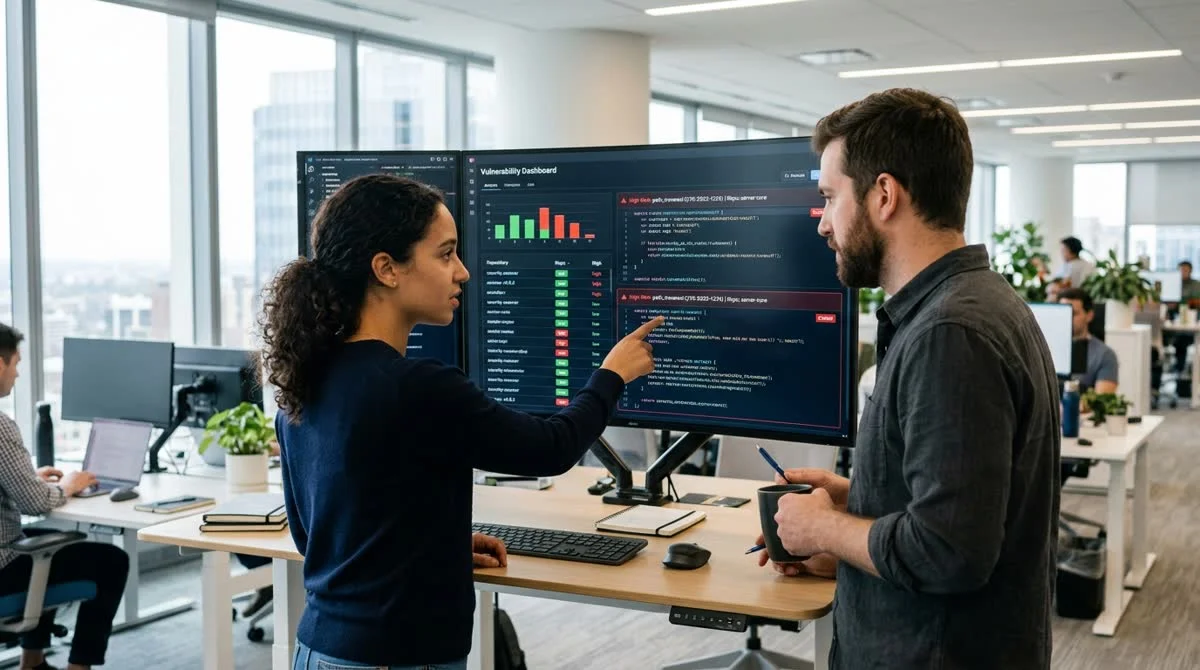
أطلقت IBM وRed Hat منصة Lightwell لحماية الشيفرة المفتوحة من هجمات الذكاء الاصطناعي، ونقلتا المشروع من مرحلة المفهوم إلى المرحلة التجارية. وتحمي المنصة من الثغرات التي يعثر عليها المهاجمون باستخدام أدوات الذكاء الاصطناعي.
ما هي Lightwell ولماذا هي ضرورية
تشكّل الشيفرة المصدرية المفتوحة أساس البنية التحتية المؤسسية الحديثة. فـ Linux وKubernetes وPostgreSQL وPython وآلاف المشاريع الأخرى تعمل داخل معظم أنظمة الشركات. ومع ذلك، لا يملك الغالبية العظمى من مشاريع المصادر المفتوحة متخصصين مكرّسين للأمن، إذ يتولى صيانتها متطوعون وفرق صغيرة بموارد محدودة.
غيّرت أدوات الذكاء الاصطناعي هذه المعادلة جذريًا. فبعدما كان البحث عن ثغرة في مستودع كبير يستغرق أسابيع من عمل خبير متمرس، باتت الماسحات المدعومة بنماذج LLM قادرة على تحليل ملايين الأسطر من الشيفرة في غضون ساعات. وقد حصل المهاجمون على أداة للتوسّع لا يملك مدافعو المصادر المفتوحة ما يماثلها حتى الآن. وتسعى IBM وRed Hat إلى سدّ هذه الفجوة عبر Lightwell.
منتجان: للمجتمع وللشركات
تدخل المنصة السوق بصيغتين موجّهتين إلى فئتين مختلفتين جوهريًا:
- Lightwell Network — منصة شبكية لأطراف منظومة المصادر المفتوحة. هدفها بناء بنية تنسيقية موحّدة: نقطة واحدة لتبادل المعلومات عن الثغرات وتنسيق الاستجابة للتهديدات بين المشرفين على المشاريع (mainteners) والموزّعين والجهات المؤسسية التي تستهلك الشيفرة
- Lightwell Clearinghouse Premier — منتج تجاري بمستوى المؤسسات، يشمل إدارة عمليات الإفصاح المنسّق عن الثغرات (CVD)، وأدوات لتدقيق سلاسل توريد البرمجيات، وترتيب التهديدات حسب الأولوية بناءً على أهمية المكوّنات
يعكس هذا النهج ذو المستويين استراتيجية معتادة لدى IBM وRed Hat: منتج مجاني أو شبكي يدعم المنظومة، ومنتج تجاري يحقق عائدًا من الطلب المؤسسي. وبالمخطط نفسه تعمل Red Hat مع RHEL وOpenShift.
لماذا جعلت أدوات الذكاء الاصطناعي المصادر المفتوحة أكثر عرضة للاختراق؟
أظهرت حادثة XZ Utils عام 2024 هشاشة المنظومة المفتوحة بوضوح: فقد زرع مهاجم، على مدى أكثر من عامين وبصورة منهجية، باب خلفيًا (backdoor) في مكتبة ضغط شائعة، وتمكّنت الثغرة من الوصول إلى عدة توزيعات Linux قبل اكتشافها.
ومع ظهور نماذج لغوية كبيرة قوية، أصبحت الهجمات أرخص وأسهل في التوسّع بصورة محتملة. فالأدوات نفسها التي يستخدمها المطورون للبحث عن الأخطاء في شيفرتهم قد يوظفها المهاجمون في المسح المنهجي لمستودعات المصادر المفتوحة الشائعة. وكلما زادت شعبية المكتبة، زادت جاذبيتها كهدف، إذ قد تمسّ ثغرة في مكوّن واحد آلاف المشاريع التابعة له.
Lightwell محاولة من IBM وRed
Hat لتقديم رد منظومي على هذا التهديد: ليس مجموعة رقعات متفرقة، بل بنية تحتية للتنسيق والإنذار المبكر لمنظومة المصادر المفتوحة بأكملها.
ماذا يعني ذلك
تراهن IBM وRed Hat على أن حماية المصادر المفتوحة من الهجمات المعجّلة بالذكاء الاصطناعي ستتحول إلى فئة مستقلة من البرمجيات المؤسسية. وتمثّل Lightwell محاولة لاحتلال هذه المساحة أولًا: بدعم المجتمع عبر Lightwell Network، وتحقيق عائد من خدمات الأمن للشركات الكبرى عبر Clearinghouse Premier.
ما المنتجان اللذان أطلقتهما IBM وRed
Hat تحت علامة Lightwell؟ أطلقت الشركتان Lightwell Network وLightwell Clearinghouse Premier لحماية الشيفرة المصدرية المفتوحة من الثغرات.
Access Frontier LLMs & Multimodal AI in One Workspace
Discover NomadNet AI (nomadnet.ai) — unified access to frontier language models, research synthesis, and multimodal workflows.
أهم ما في عالم الذكاء الاصطناعي — مرة كل أسبوع
سبع قصص مهمة فعلاً هذا الأسبوع، مختارة بعناية. بلا ضجيج ولا بيانات صحفية.
تم! تحقق من بريدك للتأكيد.