Cursor تطلق Organizations لإدارة عدة فرق داخل الشركات
أطلقت Cursor ميزة Organizations لعملاء Enterprise، وهي بنية جديدة لإدارة عدة فرق من مكان واحد. تتيح الميزة تحديد ميزانيات منفصلة لكل قسم وفرع، وتقييد الوصول إلى نماذج الذكاء الاصطناعي مرتفعة التكلفة بحسب الأدوار، وإنشاء بيئات اختبار معزولة تحصل على وصول مبكر إلى الميزات الجديدة، وتتبع النفقات عبر لوحة تحليلات موحدة. الميزة متاحة لجميع مشتركي Enterprise.
معالج بواسطة الذكاء الاصطناعي من Cursor Blog؛ بتحرير Hamidun News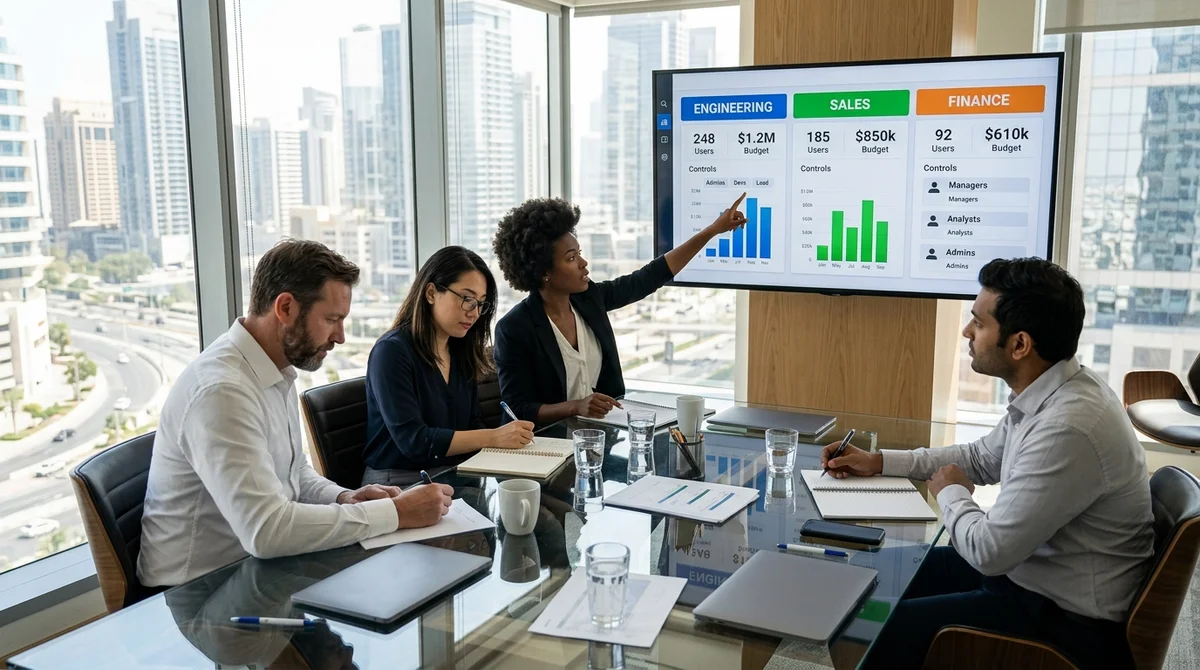
غالبًا ما تتألف الشركات الكبرى من أقسام وفروع وإدارات وظيفية عديدة، ولكل منها احتياجاته الخاصة في إدارة الوصول والميزانيات وقواعد الأمان. وقد قدمت Cursor ميزة Organizations، وهي بنية إدارة جديدة تتيح لعملاء Enterprise التحكم في عدة فرق Cursor من مكان واحد، مع ميزانيات وإعدادات أمان وصلاحيات وصول منفصلة لكل قسم.
كيف تعمل هذه البنية
تعتمد Organizations على تسلسل هرمي من ثلاثة مستويات يمنح الشركات من أي حجم المرونة اللازمة.
في المستوى الأعلى توجد المؤسسة نفسها، وهي حاوية لإدارة الشركة بأكملها. ويرى المسؤولون هنا لوحة تحكم موحدة لإعدادات الأمان وصلاحيات الوصول إلى جميع الموارد.
أسفل المؤسسة تقع Teams (الفرق)، وهي وحدات تشغيلية للأقسام أو فروع الشركة. يمكن لكل فريق أن يمتلك ميزانيته الخاصة ومجموعته الخاصة من نماذج الذكاء الاصطناعي المتاحة وقواعده الخاصة لأتمتة العمل عبر الوكلاء. وكان المسؤولون في السابق يديرون Cursor على مستوى الفرق تحديدًا. أما الآن فقد انتقلت هذه الوحدة إلى ما تحت Organizations، ما يتيح تشغيل عدة فرق مستقلة داخل مؤسسة واحدة.
المستوى الثالث هو Groups. وهي مجموعات خفيفة من المستخدمين يمكن أن تتقاطع بين الفرق أو داخل الفريق الواحد. تمنح Groups فئات محددة من الموظفين قيودًا على الوصول إلى النماذج وحدودًا للإنفاق وتحكمًا في تنفيذ الوكلاء للأوامر تلقائيًا، وذلك كله دون الحاجة إلى إنشاء فريق منفصل. وعندما ينتمي المستخدم إلى عدة فرق أو مجموعات، تُطبَّق القواعد الأكثر تساهلًا من بينها.
كيف تُستخدم في الممارسة
تستخدم Cursor نفسها Organizations لتقسيم الوصول بحسب الأقسام. يحصل المهندسون وفرق المنتج على أقصى الصلاحيات، فيمكنهم استخدام جميع نماذج frontier والسماح للوكلاء بتنفيذ الأوامر في الوضع التلقائي. أما أقسام sales وmarketing وfinance فتعمل في ظل قيود أمان أشد، خصوصًا فيما يتعلق بوصول الوكلاء إلى أنظمة production.
وقد برزت لدى عملاء النسخة التجريبية (beta) عدة سيناريوهات استخدام شائعة:
- Sandbox للاختبار الآمن — يحصل فريق منفصل ومعزول على وصول مبكر إلى ميزات Cursor الجديدة قبل إطلاقها لكامل الشركة. ويبقى المهندسون في الوقت نفسه ضمن فريق production الرئيسي ولا ينشئون لأنفسهم حسابًا ثانيًا، ما يسهّل إدارة التراخيص.
- نماذج مختلفة لوظائف مختلفة — يرى engineering وproduct جميع نماذج frontier، بما فيها أغلى الخيارات مع fast mode وحدود شهرية مرتفعة. أما sales وfinance فلا يملكان سوى الوصول إلى النماذج الأساسية، مع ميزانيات أقل وحظر لتنفيذ الوكلاء للأوامر تلقائيًا.
- تحليلات موحدة للنفقات — تعرض لوحة Organizations النفقات واستخدام التوكنات لجميع الفرق في عرض واحد. ويمكن تصفية البيانات بحسب الفريق أو المستخدم أو حساب الخدمة أو الوكيل السحابي، بينما يرى المسؤولون المحليون فريقهم فقط لأغراض المحاسبة.
«أنشأنا فريق staging منفصلًا يختبر ميزات
Cursor الجديدة قبل إطلاقها لجميع المهندسين. وهناك فريق آخر يسمح للوكلاء بتنفيذ الأوامر في الوضع التلقائي دون موافقة. إن الفصل بين هذه البيئات تحت مؤسسة واحدة يتيح لنا طرح الإمكانات الجديدة بسرعة دون الإضرار بالتحكم»، — ويندي تانغ، Staff Software Engineer في NVIDIA.
إدارة الهوية على نطاق واسع
تتيح Organizations إعداد موفّر الهوية ومزامنة SCIM مرة واحدة على مستوى المؤسسة بأكملها، ثم إعادة استخدام فئات المستخدمين هذه لإنشاء فرق ومجموعات منفصلة. ويبسّط ذلك إدارة صلاحيات الوصول في الشركات الكبرى بدرجة كبيرة، ويخفف العبء عن مسؤولي تقنية المعلومات.
ماذا يعني ذلك
تجعل Organizations أداة Cursor أكثر مرونة بكثير للشركات الكبرى التي تحتاج إلى تحكم دقيق في الوصول إلى نماذج الذكاء الاصطناعي، وإلى إدارة النفقات بحسب الأقسام، وإلى عزل بيئات الاختبار عن production. أما بالنسبة للشركات الناشئة والفرق الصغيرة، فتبقى بنية Teams الحالية الطريقة الأساسية لتنظيم العمل.
- 27 أكتوبر 2026الإدخال الصوتي في الصين يتعلم الكتابة نيابةً عنك: من الإملاء إلى نص جاهز
- 27 أكتوبر 2026MoleculeMind تعلن نجاح 94.7% من مشاريعها في تصميم البروتينات بالذكاء الاصطناعي
- 27 أكتوبر 2026Anthropic تقدّم نموذج S-1 إلى SEC: طرح عام أولي تحت الرمز ANT وإيرادات بقيمة 16,3 مليار دولار خلال نصف عام
- 27 أكتوبر 2026OpenAI تطلق GPT-6.1 Terra: تحكم في الحاسوب بمستوى Astra بعُشر السعر
أسئلة وأجوبة حول الخبر
ما أبرز التفاصيل حول كيف تعمل هذه البنية؟
تعتمد Organizations على تسلسل هرمي من ثلاثة مستويات يمنح الشركات من أي حجم المرونة اللازمة. في المستوى الأعلى توجد المؤسسة نفسها، وهي حاوية لإدارة الشركة بأكملها. ويرى المسؤولون هنا لوحة تحكم موحدة لإعدادات الأمان وصلاحيات الوصول إلى جميع الموارد. أسفل المؤسسة تقع Teams (الفرق)، وهي وحدات تشغيلية للأقسام أو فروع الشركة. يمكن لكل فريق أن يمتلك ميزانيته الخاصة ومجموعته الخاصة من نماذج الذكاء الاصطناعي المتاحة وقواعده الخاصة لأتمتة العمل عبر الوكلاء. وكان المسؤولون في السابق يديرون Cursor على مستوى الفرق تحديدًا. أما الآن فقد انتقلت هذه الوحدة إلى ما تحت Organizations، ما يتيح
ما أبرز التفاصيل حول كيف تُستخدم في الممارسة؟
تستخدم Cursor نفسها Organizations لتقسيم الوصول بحسب الأقسام. يحصل المهندسون وفرق المنتج على أقصى الصلاحيات، فيمكنهم استخدام جميع نماذج frontier والسماح للوكلاء بتنفيذ الأوامر في الوضع التلقائي. أما أقسام sales وmarketing وfinance فتعمل في ظل قيود أمان أشد، خصوصًا فيما يتعلق بوصول الوكلاء إلى أنظمة production. وقد برزت لدى عملاء النسخة التجريبية (beta) عدة سيناريوهات استخدام شائعة: Sandbox للاختبار الآمن — يحصل فريق منفصل ومعزول على وصول مبكر إلى ميزات Cursor الجديدة قبل إطلاقها لكامل الشركة. ويبقى المهندسون في الوقت نفسه ضمن فريق production الرئيسي ولا ينشئون لأنفسهم حسابً
ما أبرز التفاصيل حول إدارة الهوية على نطاق واسع؟
تتيح Organizations إعداد موفّر الهوية ومزامنة SCIM مرة واحدة على مستوى المؤسسة بأكملها، ثم إعادة استخدام فئات المستخدمين هذه لإنشاء فرق ومجموعات منفصلة. ويبسّط ذلك إدارة صلاحيات الوصول في الشركات الكبرى بدرجة كبيرة، ويخفف العبء عن مسؤولي تقنية المعلومات.
Build & Ship Production AI Apps with Vibe Coding
Join Zhemal Khamidun's hands-on Vibe Coding Intensive at hamidun.com/vibecoding — master Claude Code, Cursor, and autonomous agentic workflows.
أهم ما في عالم الذكاء الاصطناعي — مرة كل أسبوع
سبع قصص مهمة فعلاً هذا الأسبوع، مختارة بعناية. بلا ضجيج ولا بيانات صحفية.
تم! تحقق من بريدك للتأكيد.