حماية الشيفرة دون YAML: كيف توسّع GitLab نطاق الفحص الأمني
يتيح GitLab 19.0 تفعيل SAST وفحص التبعيات واكتشاف الأسرار في جميع المشاريع دفعة واحدة، بدلًا من ضبط كل ملف إعدادات يدويًا. يكفي إنشاء ملف تعريف لإعدادات الأمان على مستوى المجموعة وتطبيقه على كل المشاريع بنقرة واحدة. يبدأ الفحص تلقائيًا عند إنشاء merge request وعند دمج التغييرات في الفرع الرئيسي.
معالج بواسطة الذكاء الاصطناعي من GitLab Blog؛ بتحرير Hamidun News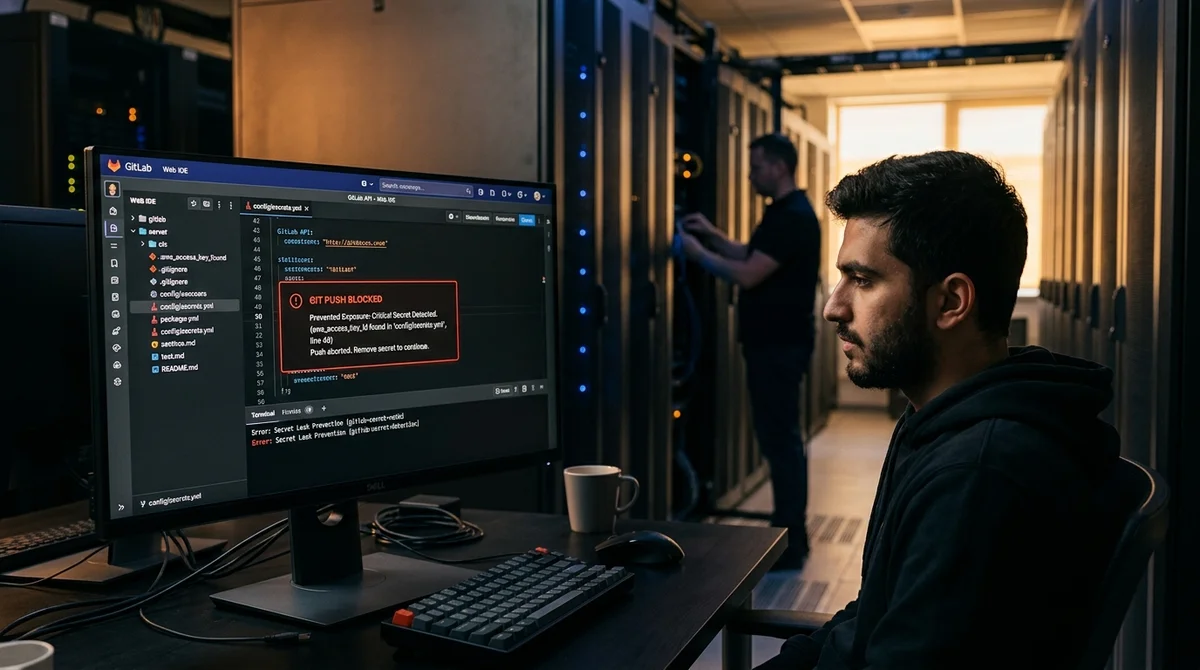

مع نمو المؤسسة، يتحول الضبط اليدوي لماسحات الأمان في كل مشروع إلى مهمة يصعب التحكم فيها. يقدّم GitLab 19.0 حلًا لذلك: ملفات تعريف إعدادات الأمان، التي تتيح تفعيل SAST وفحص التبعيات واكتشاف الأسرار بنقرة واحدة لجميع المشاريع في آن واحد، دون الحاجة إلى تحرير ملفات YAML.
لماذا لا يتوسع الضبط اليدوي
في المرحلة الأولى يعمل الضبط اليدوي بصورة طبيعية: فريق واحد، وعدد قليل من المستودعات، ومهندس أمان واحد يحفظ كل شيء عن ظهر قلب. لكن مع زيادة عدد الفرق والمشاريع يبدأ هذا النموذج بالانهيار. يتسارع إيقاع التطوير بفضل AI، بينما تتخلف تغطية الأمان عنه بوتيرة أسرع.
تتكرر المشكلات نفسها، وهي مؤلمة. تنسخ الفرق إعدادات الفحص من أي مكان: يعمل SAST في خدمة backend بمجموعة قواعد، وفي frontend بمجموعة مختلفة تمامًا. يُضاف فحص التبعيات إلى المشاريع الجديدة، وتُنسى المشاريع القديمة. ويعدّل أحدهم ملف .gitlab-ci.yml لإصلاح خطأ في pipeline، فيحذف ماسح الأمان عن غير قصد، ولا يلاحظ أحد ذلك حتى وقوع حادثة.
من دون إدارة مركزية يستحيل التأكد من أن جميع المشاريع تلتزم بسياسة الأمان نفسها. ويضطر فريق الأمان إلى مراجعة كل مشروع يدويًا ومطاردة الإعدادات، بدلًا من التركيز على تحليل الثغرات الفعلية.
ما هي ملفات تعريف الإعدادات
ملف تعريف الإعدادات هو مجموعة قواعد ومشغِّلات تحدد كيف ومتى تعمل ماسحات الأمان. فبدلًا من ضبط .gitlab-ci.yml يدويًا في كل مشروع، تنشئ ملف التعريف مرة واحدة على مستوى المجموعة وتطبقه على جميع المشاريع بإجراء واحد.
يوفّر GitLab ملفات تعريف جاهزة لثلاثة أنواع من الماسحات:
- SAST (Static Application Security Testing) — البحث عن الثغرات في الشيفرة المصدرية للتطبيق
- فحص التبعيات — اكتشاف الثغرات في المكتبات والحزم المستخدمة
- اكتشاف الأسرار — اعتراض مفاتيح API وكلمات المرور والرموز (tokens) قبل وصولها إلى المستودع
يحتوي كل ملف تعريف على إعدادات موصى بها ومجرَّبة، تتوافق مع أفضل ممارسات القطاع. وهذا يعني أنه يمكن تفعيل فحص أمني كامل خلال دقائق، دون كتابة سطر YAML واحد ودون معرفة معمقة بكل ماسح.
كيف تعمل مشغِّلات الفحص
يبدأ الفحص تلقائيًا في ثلاثة سيناريوهات.
الأول: عند إنشاء merge request. يعرض الماسح الثغرات الجديدة فقط، أي تلك التي ظهرت في هذه الشيفرة، حتى يركز المطوّر على أخطائه هو ولا ينشغل بالمشكلات القديمة التي سبقت pull request الخاص به.
الثاني: عند دمج التغييرات في الفرع الرئيسي. حينها يرى فريق الأمان الصورة الكاملة لحالة أمان قاعدة الشيفرة بأكملها، ويستطيع تتبع تقدم التحسينات.
الثالث: اكتشاف الأسرار يعمل في الوقت الفعلي. إذا حاول المطوّر دفع مفتاح API أو كلمة مرور، يُحظر الدفع (push) على مستوى git نفسه قبل أن يصل السر إلى المستودع وسجل الـ commits. وهذا يمنع حالات ينتهي فيها السر في سجل عام ويتطلب تدويرًا (rotation) مكلفًا.
من الصفر إلى التغطية الكاملة ببضع نقرات
للبدء، ينتقل فريق الأمان إلى قسم Security inventory في مجموعته، ويحدد جميع المشاريع (أو مشاريع بعينها)، ويطبّق ملفات التعريف الافتراضية عبر قائمة Bulk Actions. يعرض GitLab حالة التغطية فورًا: الشريط الأخضر يعني أن الماسح مفعّل بالكامل، والشريط الجزئي يعني أن بعض المشغِّلات فقط تعمل، والرمادي يعني أن الماسح لم يُضبط بعد.
تبدأ ملفات التعريف الجاهزة بالعمل فورًا. ويبدأ الفحص الأول عند أول merge request تالٍ أو عند الدفع إلى الفرع الرئيسي.
ماذا يعني ذلك
لم تعد المؤسسات مضطرة إلى الاختيار بين سرعة التطوير والأمان. تتيح ملفات تعريف الإعدادات توسيع المعيارين معًا: تنشر الفرق الشيفرة الجديدة بسرعة أكبر، مع ضمان أن جميع المشاريع تجتاز المجموعة نفسها من فحوصات الأمان الحرجة. وتكتسب هذه الميزة أهمية خاصة في المؤسسات الكبيرة، حيث يجري التطوير بالتوازي على عشرات أو مئات المشاريع في وقت واحد.
أسئلة وأجوبة حول الخبر
ما أبرز التفاصيل حول لماذا لا يتوسع الضبط اليدوي؟
في المرحلة الأولى يعمل الضبط اليدوي بصورة طبيعية: فريق واحد، وعدد قليل من المستودعات، ومهندس أمان واحد يحفظ كل شيء عن ظهر قلب. لكن مع زيادة عدد الفرق والمشاريع يبدأ هذا النموذج بالانهيار. يتسارع إيقاع التطوير بفضل AI، بينما تتخلف تغطية الأمان عنه بوتيرة أسرع. تتكرر المشكلات نفسها، وهي مؤلمة. تنسخ الفرق إعدادات الفحص من أي مكان: يعمل SAST في خدمة backend بمجموعة قواعد، وفي frontend بمجموعة مختلفة تمامًا. يُضاف فحص التبعيات إلى المشاريع الجديدة، وتُنسى المشاريع القديمة. ويعدّل أحدهم ملف .gitlab-ci.yml لإصلاح خطأ في pipeline، فيحذف ماسح الأمان عن غير قصد، ولا يلاحظ أحد ذلك حتى
ما أبرز التفاصيل حول ما هي ملفات تعريف الإعدادات؟
ملف تعريف الإعدادات هو مجموعة قواعد ومشغِّلات تحدد كيف ومتى تعمل ماسحات الأمان. فبدلًا من ضبط .gitlab-ci.yml يدويًا في كل مشروع، تنشئ ملف التعريف مرة واحدة على مستوى المجموعة وتطبقه على جميع المشاريع بإجراء واحد. يوفّر GitLab ملفات تعريف جاهزة لثلاثة أنواع من الماسحات: SAST (Static Application Security Testing) — البحث عن الثغرات في الشيفرة المصدرية للتطبيق فحص التبعيات — اكتشاف الثغرات في المكتبات والحزم المستخدمة اكتشاف الأسرار — اعتراض مفاتيح API وكلمات المرور والرموز (tokens) قبل وصولها إلى المستودع يحتوي كل ملف تعريف على إعدادات موصى بها ومجرَّبة، تتوافق مع أفضل ممارسا
ما أبرز التفاصيل حول كيف تعمل مشغِّلات الفحص؟
يبدأ الفحص تلقائيًا في ثلاثة سيناريوهات. الأول: عند إنشاء merge request. يعرض الماسح الثغرات الجديدة فقط، أي تلك التي ظهرت في هذه الشيفرة، حتى يركز المطوّر على أخطائه هو ولا ينشغل بالمشكلات القديمة التي سبقت pull request الخاص به. الثاني: عند دمج التغييرات في الفرع الرئيسي. حينها يرى فريق الأمان الصورة الكاملة لحالة أمان قاعدة الشيفرة بأكملها، ويستطيع تتبع تقدم التحسينات. الثالث: اكتشاف الأسرار يعمل في الوقت الفعلي. إذا حاول المطوّر دفع مفتاح API أو كلمة مرور، يُحظر الدفع (push) على مستوى git نفسه قبل أن يصل السر إلى المستودع وسجل الـ commits. وهذا يمنع حالات ينتهي فيها الس
Access Frontier LLMs & Multimodal AI in One Workspace
Discover NomadNet AI (nomadnet.ai) — unified access to frontier language models, research synthesis, and multimodal workflows.
أهم ما في عالم الذكاء الاصطناعي — مرة كل أسبوع
سبع قصص مهمة فعلاً هذا الأسبوع، مختارة بعناية. بلا ضجيج ولا بيانات صحفية.
تم! تحقق من بريدك للتأكيد.